
Zuletzt aktualisiert am: 2. Oktober 2026
Ohne ein angemessenes Cyber-Security-Niveau ist weder digitale Resilienz noch digitale Souveränität erreichbar – und ohne Souveränität bleibt die Resilienz des Staates von seinen Technologieanbietern abhängig. In der öffentlichen Verwaltung werden Resilienz, Cyber Security und digitale Souveränität häufig als getrennte Ziele verhandelt, mit eigenen Programmen, Zuständigkeiten und Budgets. Dieser Beitrag zeigt, warum die drei Ziele zusammengehören, welche Standards dabei helfen und welche Handlungsoptionen Behörden haben.
Was ist Resilienz?
Resilienz ist die Fähigkeit, nach einer Krise zum Normalzustand zurückzukehren oder einen neuen, akzeptablen Zustand zu erreichen. Der Duden beschreibt sie zunächst psychologisch als „psychische Widerstandskraft; Fähigkeit, schwierige Lebenssituationen ohne anhaltende Beeinträchtigung zu überstehen“.
Verallgemeinert lässt sich Resilienz als Widerstandsfähigkeit der Gesellschaft, von Organisationen und Individuen angesichts von Störungen, Krisen oder Vulnerabilitäten verstehen. Dabei wird angenommen, dass es neben Normalzuständen auch „kritische“ Ausnahmezustände gibt. Resilient ist, wer effektiv und effizient zum Normalzustand zurückkehrt oder sich anpasst und nachhaltig einen neuen, akzeptablen Zustand erlangt.
Noch allgemeiner ist Resilienz die Fähigkeit, auf kritische Entwicklungen, Ereignisse oder Zustände beliebiger Art so zu reagieren, dass Schäden und Nachteile vermieden werden. Zugleich bleiben Chancen zur eigenen Weiterentwicklung nicht ungenutzt. Krisen können so zum Katalysator für Wandel werden.
Was ist Cyber Security?
Cyber Security, auch Computersicherheit, ist die Sicherheit eines Computersystems vor drei Arten von Beeinträchtigung:
- Ausfall: geplante oder ungeplante Ausfallzeit, die sogenannte Downtime
- Manipulation: Veränderung von Daten, also eine Frage der Datensicherheit
- Unerlaubter Zugriff: Zugang durch nicht berechtigte Personen oder Systeme
Ein sicheres System bewahrt damit die drei klassischen Schutzziele Verfügbarkeit, Integrität und Vertraulichkeit.
Was ist digitale Souveränität?
Digitale Souveränität bezeichnet die Fähigkeiten und Möglichkeiten von Individuen und Institutionen, ihre Rolle(n) in der digitalen Welt selbstständig, selbstbestimmt und sicher auszuüben. Dafür braucht es drei Dinge.
1.) Wechselmöglichkeit – kein Vendor-Lock-in:
Die öffentliche Verwaltung kann frei zwischen IT-Lösungen, IT-Komponenten und Anbietern wählen und flexibel wechseln. Dazu müssen leistungsfähige und erprobte Alternativen für kurzfristige Produktwechsel bereitstehen. IT-Architekturen, Beschaffungswege und Personalschulungen sind so ausgelegt, dass ein Wechsel mit verhältnismäßigen Kosten und angemessenem Aufwand möglich ist.
2.) Gestaltungsfähigkeit – nicht „Friss oder stirb“:
Die Verwaltung kann ihre IT (mit-)gestalten. Sie verfügt über die Kompetenzen und (Zusammen-)Arbeitsstrukturen, um IT-Lösungen zu verstehen und zu bewerten. Bei Bedarf stellt sie deren (Weiter-)Entwicklung oder Betrieb selbst sicher.
3.) Einfluss auf Anbieter – kein David gegen Goliath:
Die Verwaltung kann ihre Anforderungen gegenüber Technologieanbietern artikulieren und durchsetzen, etwa zu Produkteigenschaften, Verhandlung und Vertragsgestaltung. Dazu gehören u. a. die Option eines IT-Betriebs in Rechenzentren der öffentlichen Verwaltung, die Berücksichtigung von Richtlinien zu Informationssicherheit und Datenschutz sowie Einfluss auf Lizenzmodelle und Produkt-Roadmap. Das Kräfteverhältnis am Markt darf die öffentliche Verwaltung nicht zum David gegen einen Goliath-Konzern machen.
Wie die Ziele zusammenhängen
Keines der drei Ziele lässt sich für einen Staat sinnvoll ohne die anderen verfolgen. Das zeigt ein Blick auf die vier möglichen Kombinationen, in denen jeweils ein Ziel fehlt.
| Kombination | Ereignis | Begründung |
| Resilienz ohne Cyber Security | Nicht möglich. | Schäden lassen sich in der Krise nur vermeiden oder minimieren, wenn vorher ein Mindestmaß an Cyber Security hergestellt wurde. Sonst geht unmittelbar jegliche Kontrolle verloren. |
| Resilienz ohne Souveränität | Nur bedingt möglich. | Die Rückkehr zum Normalzustand hängt maßgeblich von der Resilienz der Technologieanbieter ab. Das ist nur tragfähig, wenn alle relevanten Anbieter resilient sind – für ein KMU ein notwendiger oder sogar sinnvoller Zustand, für einen Staat niemals. |
| Souveränität ohne Resilienz | Fahrlässiges Versäumnis. | Man könnte wechseln, gestalten und Einfluss ausüben, stellt aber trotzdem keine Resilienz mit bzw. bei seinen Technologieanbietern her. |
| Souveränität ohne Cyber Security | Nicht verantwortbar. | Ein verantwortungsvoller, digital souveräner Staat nutzt seine Souveränität, um Cyber Security bei seinen Anbietern herzustellen – oder wählt sie so aus, dass Cyber Security jederzeit gewährleistet ist. |
Cyber Security als Fundament
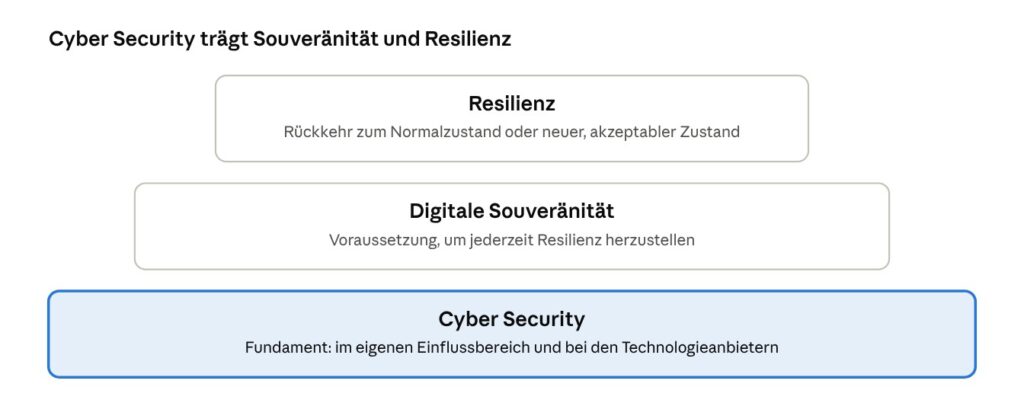
Digitale Resilienz und digitale Souveränität sind nur mit einem angemessenen Cyber Security-Niveau erreichbar – im eigenen Einflussbereich und bei den relevanten Technologieanbietern. Resilienz und Souveränität sind per se unabhängig voneinander erreichbar. Für einen Staat ist aber nur die Vereinigung beider Ziele akzeptabel. Dabei ist die Souveränität die Voraussetzung, um jederzeit Resilienz herstellen zu können – auch unter sich verändernden Bedingungen.
Einschlägige Standards
Technologieanbieter sind Teil der Lieferkette der Verwaltung. Drei Regelwerke setzen an unterschiedlichen Stellen dieser Kette an und tragen jeweils auf eigene Weise zur Resilienz bei.
| Regelwerk | Gilt für | Beitrag zur Resilienz |
| ISO 27001 (auf Basis von IT-Grundschutz) | Das Unternehmen des Anbieters | Hinweis auf ein Mindestmaß an Resilienz |
| CRA (Cyber Resilience Act) | Kommerzielle Produkte | Trägt zur Resilienz der Nutzenden bei |
| – (außerhalb des CRA) | Nicht-kommerzielle Open-Source-Produkte | Müssen selbst geprüft werden: Die Nutzenden können (und müssen!) die Resilienz selbst herstellen |
| NIS-2* | KRITIS-Unternehmen; Grundzüge des Informationssicherheitsmanagements in der Bundesverwaltung | Mindestniveau der Resilienz für Unternehmen und Behörden, die für die Funktionsfähigkeit von Staat und Gesellschaft wichtig, wesentlich oder kritisch sind |
Handlungsoptionen für die öffentliche Verwaltung
Behörden können Resilienz, Souveränität und Cyber Security gemeinsam stärken, indem sie bei Auswahl und Einbindung ihrer Technologieanbieter auf sechs Punkte achten:
- Anbieter in Deutschland und der EU bevorzugen
- Export und Import von Daten in allgemein anerkannten und wohldokumentierten Standards sicherstellen
- Zertifizierung des Anbieters verlangen
- Einhaltung des CRA voraussetzen
- Schwachstellenmonitoring und -reporting gemeinsam mit dem Anbieter integrieren
- BCMS und ISMS mit Unterstützung des Anbieters verzahnen
Bastian Braun wird zu diesem Thema am 15.10., 11:00-11:30 Uhr, live am mgm-Stand 112 in hub27 auf der SCCON, einen Vortrag halten.
Weitere Informationen:
Website: mgm security partners